| Автор |
Сообщение |
Romanukjr ®
Uploader 100+
Стаж: 16 лет 10 мес.
Сообщений: 1870
Ratio: 1753.882
Раздал: 429.3 TB
Поблагодарили: 16733
69.48%
Откуда: Москва
|
Исследователи в области кибербезопасности обнаружили необычную вредоносную программу, которая производит на компьютерах под Windows извлечение данных и позволяет исполнять произвольный код. Программа внедряется в Microsoft Internet Information Services (IIS) и создаёт бэкдор, через который можно перехватывать трафик, рассказали в Symantec.
IIS — это веб-сервер общего назначения на компьютерах Windows. Он принимает от удалённых клиентов запросы и возвращает ответы. По данным Netcraft, на июль 2021 года в 13,5 млн уникальных доменов работали 51,6 млн инстансов IIS. У сервера есть функция под названием Failed Request Event Buffering (FREB) — она используется для диагностики ошибок и собирает данные о веб-запросах от удалённых клиентов: их IP-адреса, порты, HTTP-заголовки и файлы cookie. При отладке администратор извлекает запросы, соответствующие определенным критериям, из буфера и записывает их на диск. Это помогает, например, разбираться с причинами ошибок 401 (Unauthorized) и 404 (Not Found), а также повисших или прерванных запросов.
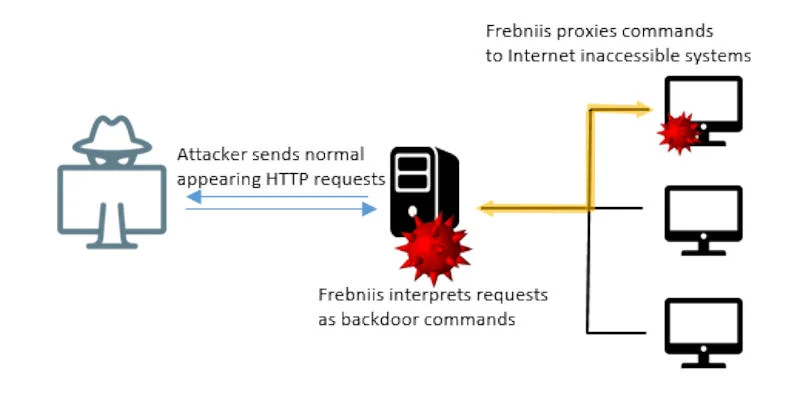
Неизвестные злоумышленники придумали, как эксплуатировать функцию FREB для отправки и выполнения вредоносного кода в защищённой области скомпрометированной сети, а также извлечения данных — механизм сочетается с легитимными запросами и обеспечивает выход на новый уровень проникновения в сеть. Эксплуатирующему этот метод ПО присвоили название Frebniis — он включает на машине FREB, перехватывает выполнение функции, внедряет в память процесса IIS вредоносный код и производит его запуск. В итоге программа контролирует все HTTP-запросы сервера. В системе не создаётся никаких файлов, а в памяти не заводится подозрительных процессов, так что Frebniis по-своему уникален.
Frebniis отслеживает все HTTP-запросы с методом POST при обращении к файлам logon.aspx или default.aspx и позволяет злоумышленникам дополнять их новыми параметрами, например, значением пароля. Когда доступ получен, Frebniis расшифровывает и выполняет код .NET, управляющий всеми функциями бэкдора — при этом никакие файлы на диск не сохраняются. Этот код, во-первых, запускает прокси, позволяющий использовать скомпрометированный сервер IIS для взаимодействия или связи с внутренними ресурсами, недоступными из интернета напрямую. Во-вторых, он обеспечивает выполнение на IIS произвольного кода: отправляя запрос с кодом на C# к файлам logon.aspx или default.aspx, Frebniis автоматически расшифровывает код и исполняет прямо в оперативной памяти, где обнаружить его чрезвычайно трудно. Пока неясно, насколько Frebniis распространён в настоящее время, но в Symantec опубликовали два хеша файлов, связанных с бэкдором.
|
|
|
 |
atrowbalk
Стаж: 4 года 9 мес.
Сообщений: 303
Ratio: 9.875
0%
|
Artursan344
Поднять на обычной Windows 10 публичный IIS, пустить на нее кого угодно... Выглядит безоспасно. |
|
|
|
|
DemoNNM
Стаж: 3 года 7 мес.
Сообщений: 359
Ratio: 209.251
Раздал: 36.68 TB
Поблагодарили: 10572
100%
|
Artursan344 писал(а):  |
В обычной Windows 10 службы IIS отключены по умолчанию, так что обычным пользователям можно по этому поводу не переживать.
Могу ошибаться )
|
Как и в любой другой версии Windows. -------------- Заголовок оригинала: | Цитата: | New Malware Abuses Microsoft IIS Feature to Establish Backdoor |
("Новое вредоносное ПО использует уязвимость в компоненте Microsoft IIS, чтобы установить бэкдор"). Заголовок "перевода: | Цитата: | В Windows нашли чрезвычайно скрытный бэкдор... |
Мда... |
|
|
|
|
atrowbalk
Стаж: 4 года 9 мес.
Сообщений: 303
Ratio: 9.875
0%
|
growol
Какая группа, включающая в себя учетные записи пользоваетелей по умолчанию, позволяет локальный вход на сервер? Я лично такой не знаю. Подскажите, пожалуйста. |
|
|
|
|
Grif-2009
Стаж: 16 лет 4 мес.
Сообщений: 184
Ratio: 6.364
100%
|
| atrowbalk писал(а): | Grif-2009
Любой, кто знает как обратиться к любой системе, получит к ней доступ. Разве нет? |
Можно и так сказать. |
|
|
|
|
growol
Стаж: 4 года 5 мес.
Сообщений: 1273
Ratio: 1.923
100%
|
atrowbalk
Поставьте iss и посмотрите какие пользователи были созданы ещё dazu. Я выиграл
Зы неважно может ли юзер логиниться. Слышали про run as?) |
|
|
|
|
paramedik1
Uploader 1000+
Стаж: 17 лет
Сообщений: 5457
Ratio: 135.634
Поблагодарили: 2910
100%
|
| kostyanuri4 писал(а): |
Манией преследования (бредом преследования) называют психическое расстройство, которое выражается в навязчивой идее человека об угрозе собственной безопасности, о наличии слежки за ним. Никакая защита (изоляция, переезд) не избавляет таких пациентов от бредовых идей.
При шизофрении бред преследования считается наиболее распространенным. Как правило, это состояние наблюдается при параноидной шизофрении.
|
"То, что у вас паранойя ещё не значит, что за вами не следят" (с). |
|
|
|
|
growol
Стаж: 4 года 5 мес.
Сообщений: 1273
Ratio: 1.923
100%
|
|
|
|
atrowbalk
Стаж: 4 года 9 мес.
Сообщений: 303
Ratio: 9.875
0%
|
growol
А во что мы играем? Я вот поставил. Вижу это
IIS_IUSRS
IUSR
DefaultAppPool
ASP.NET v4.0
NETWORK_SERVICE
LOCAL SERVICE
Никто из этих аккаунтов не имеет админских прав и под ними нельзя войти локально. |
|
|
|
|
iRX
Стаж: 19 лет 8 мес.
Сообщений: 1370
Ratio: 9.009
100%
Откуда: Москва
|
Впереди нас ждет "счастливое" будущее, когда нейросети научатся использовать все уязвимости любого клиента, с квантовым движком это займет всего 1 минуту и просто погасят "свет" во всём интернете и заодно бахнут пром.оборудование, киоски, терминалы и т.п. Именно поэтому корпорации типа Microsoft тратят кучу нашего бабла чтоб не рухнуть одномоментно... Железо еще под это всё приходится модернизировать, а мы платим за их провалы тем же электричеством, которое "греет планету"... Так что не заморачивайтесь и выпиливайте полностью из системы "Защитник Windows" - официальный бэкдор к вашим файлам, есть отличный способ в пару движений выпилить его из Винды - DefenderKiller от всем известного Win10tweaker, причем это отдельный скрипт к программе от самого Хачатура "Fuck Windows Defender". С недавнего времени в Windows 11 встроили фишку что отключение Defender(а) "Защитника" с помощью самого Win10Tweaker либо "Defender Control v2.1" приводит к жутким тормозам в системе, так что остаётся только полное его выпиливание, после чего система начинает работать реактивно... Короче на эту тему можно бесконечно рассуждать, но выходные не для этого  Всем удачи!  |
|
|
|
|
araick
Стаж: 17 лет 1 мес.
Сообщений: 981
Ratio: 2.648
99.53%
|
Я в шоке, не может этого быть! |
|
|
|
|
Jackers
Стаж: 10 лет
Сообщений: 1382
Ratio: 3.244
97.1%
|
| atrowbalk писал(а): |
Какая группа, включающая в себя учетные записи пользоваетелей по умолчанию, позволяет локальный вход на сервер?
|
Почему надо рассматривать только по умолчанию? |
|
|
|
|
growol
Стаж: 4 года 5 мес.
Сообщений: 1273
Ratio: 1.923
100%
|
atrowbalk
Да при чем тут логин? В статье и говорится, перевожу на простой язык, неважно каким образом вы получите привилегии и доступ вам нужны права для iis. Проще говоря нужно взломать сервак или вежливо попросить у админа доступ чтобы ифицировать сервер. А ЕСЛИ АДМИН ДАЛ ВАМ АККАУНТ ПРОСТО ВАСИПУПКИНА ВЫ ЕГО НЕ ИНФИЦИРУЕТЕ) |
|
|
|
|
Михаил
Стаж: 15 лет 8 мес.
Сообщений: 21356
Ratio: 22.973
100%
|
| iRX писал(а): | в пару движений выпилить его из Винды - DefenderKiller |
| iRX писал(а): | к программе от самого Хачатура "Fuck Windows Defender" |
Ну, вообще-то "выпилить" - это не "фак". )) |
|
|
|
|
Prodif
Стаж: 17 лет 4 мес.
Сообщений: 462
Ratio: 75.88
Поблагодарили: 433
100%
|
Состояния IIS по умолчанию в Win всё отключено .. ) Интрига окончена. |
|
|
|
|
bablzz
Стаж: 17 лет 6 мес.
Сообщений: 2404
Ratio: 8.25
Поблагодарили: 3
100%
Откуда: Искривлённое пространство
|
| iRX писал(а): | Впереди нас ждет "счастливое" будущее, |
 |
|
|
|
|
|
|