| Автор |
Сообщение |
Romanukjr ®
Uploader 100+
Стаж: 16 лет 9 мес.
Сообщений: 1870
Ratio: 1753.882
Раздал: 429.3 TB
Поблагодарили: 16728
69.48%
Откуда: Москва
|
Исследователи в области кибербезопасности обнаружили необычную вредоносную программу, которая производит на компьютерах под Windows извлечение данных и позволяет исполнять произвольный код. Программа внедряется в Microsoft Internet Information Services (IIS) и создаёт бэкдор, через который можно перехватывать трафик, рассказали в Symantec.
IIS — это веб-сервер общего назначения на компьютерах Windows. Он принимает от удалённых клиентов запросы и возвращает ответы. По данным Netcraft, на июль 2021 года в 13,5 млн уникальных доменов работали 51,6 млн инстансов IIS. У сервера есть функция под названием Failed Request Event Buffering (FREB) — она используется для диагностики ошибок и собирает данные о веб-запросах от удалённых клиентов: их IP-адреса, порты, HTTP-заголовки и файлы cookie. При отладке администратор извлекает запросы, соответствующие определенным критериям, из буфера и записывает их на диск. Это помогает, например, разбираться с причинами ошибок 401 (Unauthorized) и 404 (Not Found), а также повисших или прерванных запросов.
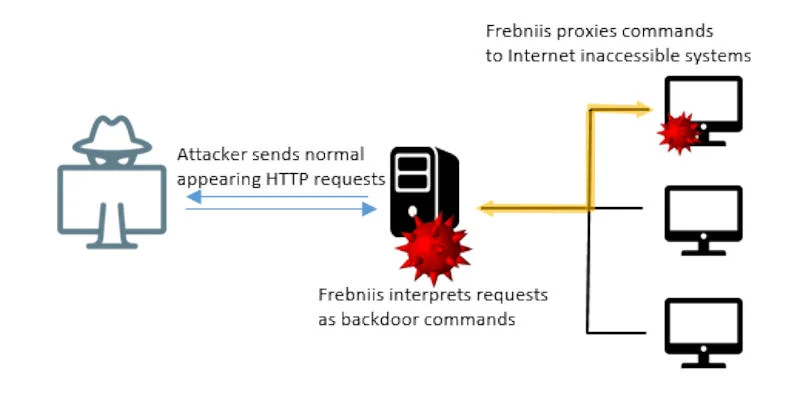
Неизвестные злоумышленники придумали, как эксплуатировать функцию FREB для отправки и выполнения вредоносного кода в защищённой области скомпрометированной сети, а также извлечения данных — механизм сочетается с легитимными запросами и обеспечивает выход на новый уровень проникновения в сеть. Эксплуатирующему этот метод ПО присвоили название Frebniis — он включает на машине FREB, перехватывает выполнение функции, внедряет в память процесса IIS вредоносный код и производит его запуск. В итоге программа контролирует все HTTP-запросы сервера. В системе не создаётся никаких файлов, а в памяти не заводится подозрительных процессов, так что Frebniis по-своему уникален.
Frebniis отслеживает все HTTP-запросы с методом POST при обращении к файлам logon.aspx или default.aspx и позволяет злоумышленникам дополнять их новыми параметрами, например, значением пароля. Когда доступ получен, Frebniis расшифровывает и выполняет код .NET, управляющий всеми функциями бэкдора — при этом никакие файлы на диск не сохраняются. Этот код, во-первых, запускает прокси, позволяющий использовать скомпрометированный сервер IIS для взаимодействия или связи с внутренними ресурсами, недоступными из интернета напрямую. Во-вторых, он обеспечивает выполнение на IIS произвольного кода: отправляя запрос с кодом на C# к файлам logon.aspx или default.aspx, Frebniis автоматически расшифровывает код и исполняет прямо в оперативной памяти, где обнаружить его чрезвычайно трудно. Пока неясно, насколько Frebniis распространён в настоящее время, но в Symantec опубликовали два хеша файлов, связанных с бэкдором.
|
|
|
 |
iRX
Стаж: 19 лет 8 мес.
Сообщений: 1369
Ratio: 8.966
100%
Откуда: Москва
|
Михаил писал(а):  | Ну, вообще-то "выпилить" - это не "фак". )) |
В основе утилиты используется программа FuckWD XpucT |
|
|
|
|
growol
Стаж: 4 года 4 мес.
Сообщений: 1273
Ratio: 1.923
100%
|
Prodif
а что мешает юзеру с правами включить все обратно через скрипт? |
|
|
|
|
про100й2000
Стаж: 9 лет 10 мес.
Сообщений: 99
Ratio: 9.355
100%
|
а новость то в чем ????? |
_________________
Эксперт я!
|
|
|
|
Kazakh
Стаж: 5 лет 8 мес.
Сообщений: 246
Ratio: 30.812
100%
|
Большой брат следит за тобой в 24 часа в сутки и 365 дней в году .....
Не бывает бесплатного даже покупая програмного обеспечение они будут следит за тобой всегда и везде надо смериться либо перестать использовать всю систему и жить оффлаин но это невозможно в 21 веке !!!! |
|
|
|
|
Bugaga5times
Стаж: 16 лет 3 мес.
Сообщений: 15
Ratio: 6.027
100%
|
Кто-нубидь вообще посмотрел, запущен ли унего, да и есть ли вообще конкретно у него этот сервис.. |
|
|
|
|
PsyHome
Стаж: 12 лет 5 мес.
Сообщений: 725
Ratio: 39.826
Поблагодарили: 310
100%
Откуда: Москва
|
Поддерживаются конкретные версии Windows, при том, что семёрка уже не поддерживается, не говоря уже про XP-шку, а надо поддерживать не версии винды, а библиотеки. Тогда даже на Windows XP можно было бы до сих пор работать без дырок. Но мелкософту это не нужно, нужно чтобы люди скакали с винды на винду и новое железо постоянно покупали, тогда все IT-гиганты будут в шоколаде. А на простых пользователей им плевать. |
_________________
Падает снег. Каждая снежинка на своём месте.
|
|
|
|
Yoo
Стаж: 3 года 6 мес.
Сообщений: 124
Ratio: 178.837
Раздал: 526.5 TB
100%
|
| zveronline писал(а): | всмысле бэкдор, это же и есть сама windows. |
Сама Windows - это и есть бэкдор. |
|
|
|
|
dimitriy7
Стаж: 18 лет 11 мес.
Сообщений: 5712
Ratio: 69.743
Раздал: 1.108 TB
Поблагодарили: 380
14.71%
Откуда: Лучший город Земли
|
| про100й2000 писал(а): | а новость то в чем ????? |
В том, что какие-то хакеры нашли и научились использовать дыру, которую программисты микрософта заботливо оставили для АНБ с ЦРУ и думали, что никто её не заметит. |
|
|
|
|
ATI_390
Стаж: 6 лет 2 мес.
Сообщений: 47
Ratio: 0.691
34.48%
|
|
|
|
zz13
Стаж: 14 лет 7 мес.
Сообщений: 3124
Ratio: 3.91
30.09%
|
еще одну дыру нашли, заложенную в технологию изначально ) |
|
|
|
|
Jackers
Стаж: 9 лет 11 мес.
Сообщений: 1382
Ratio: 3.244
97.1%
|
| dimitriy7 писал(а): |
использовать дыру, которую программисты микрософта заботливо оставили для АНБ с ЦРУ
|
Все-то вы знаете.  |
|
|
|
|
zaithito
Стаж: 18 лет 8 мес.
Сообщений: 580
Ratio: 10.986
Поблагодарили: 4
3.46%
|
А эти злоумышленники, они, случайно, не в Microsoft работают? |
|
|
|
|
NOBODY2022
Стаж: 4 года 4 мес.
Сообщений: 62
Ratio: 150.801
100%
|
| lve55 писал(а): | Будем писать свои индивидуальные ОС, каждый под свои нужды. Ставить свои сервера в кладовках, и собирать свои компьютеры, как в конце 80-х. Создавать свои локальные интернеты.
И всё станет опять на круги своя, "Что было, то и теперь есть, и что будет, то уже было,- и Бог воззовет прошедшее."- Книга Екклесиаста. |
Что вы там в 80-х своего "насоздавали" напомните?  |
|
|
|
|
iBigBadWolf
Стаж: 10 лет 9 мес.
Сообщений: 768
Ratio: 402.533
Поблагодарили: 928
100%
Откуда: местный.
|
IIS служба - изначально включена на 10. (11 даже не смотрел)
Нафига она мне???
Кто мешает через штатные средства удалить её и её излишки ???
Где-то скриптами, где-то прямыми ручками...
Можно еще сделать копию Винды на виртуалке..... потом... посмотреть логи, с кем коннектится, куда что-то сливает..... |
_________________
Дурак – такой же мыслитель, как и умный. Только мысли разные.
|
|
|
|
JarosStar
Стаж: 15 лет 6 мес.
Сообщений: 23
Ratio: 2.193
Поблагодарили: 5
57.47%
|
А кто из присутствующих IIS хотя бы поднял раз? Реально — есть любители? У меня дружбы с ним не сложилось, бросил |
|
|
|
|
|
|