artushj ®
Модератор ММедиа, Дизайна и Графики
Стаж: 14 лет
Сообщений: 7586
Ratio: 12.372
Раздал: 24.8 TB
Поблагодарили: 303575
100%
|
Multron Windows Cleaner 1.29.5 beta + Portable [Multi/Ru]
Версия программы: 1.29.5 beta Официальный сайт: ссылкаЯзык интерфейса: Русский, Английский и другие Лечение: не требуется Системные требования:
Windows 10 и выше (x64)
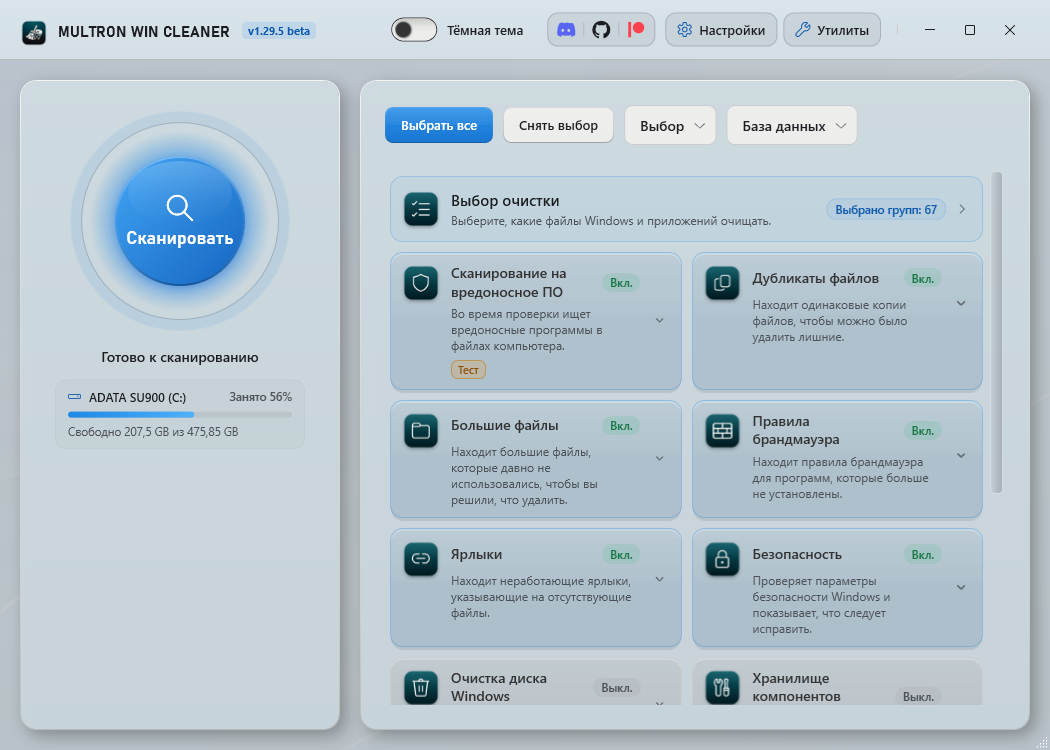
Описание:Multron Win Cleaner — это комплексный пакет для обслуживания системы, обеспечения безопасности и восстановления дисков, разработанный для Windows. В отличие от обычных инструментов очистки, он сочетает в себе глубокий низкоуровневый контроль системы (DISM, SFC, WinSxS, операции загрузки) с прозрачными, обновляемыми сообществом определениями очистки — и одно сканирование проверяет ненужные файлы, состояние системы, правила брандмауэра, ярлыки, параметры безопасности, дубликаты файлов, забытые большие файлы и вредоносное ПО. Глубокая очистка системы- Правила работы приложения: Постоянно обновляемые определения для стороннего программного обеспечения, кэша браузера и временных данных.
- Модульная база данных правил: Цели очистки управляются модульным database.txtрепозиторием, что позволяет сообществу мгновенно вносить свой вклад без изменения основных исполняемых файлов приложений. Каждая запись приложения также содержит свою группу (Браузеры, Интернет и связь, Игры...), поэтому список сортируется одинаково на каждом ПК.
- Глубокая трассировка логов: находит и удаляет файлы логов, дампов, временные и резервные файлы на диске C: — .log, .etl, .dmp, .mdmp, .hdmp, .wer, .trace, .tmp, .temp, .bak, .old, .chk, .err, .gidи .swpпо умолчанию (список можно изменить в настройках, и он запоминается). Дополнительные фильтры пропускают файлы, измененные за последние N дней (лога еще записываются), и файлы размером менее N КБ. Соединения и символические ссылки не отслеживаются, поэтому ничего за пределами C: не затрагивается, и ни один файл не учитывается дважды.
- Фильтры файлов по возрасту: Выбирайте файлы, возраст которых строго превышает заданный пороговый уровень в днях, на основе меток времени создания файла или последнего доступа.
- Исключения: Исключить файлы и целые папки из сканирования и очистки.
- Сохраненные выделения: отмеченные вами места и команды запоминаются, а кнопка «Сбросить выделения» активируется одним нажатием .
- Встроенная функция cleanmgr Access: предустановленные параметры очистки диска Windows работают в фоновом режиме во время автоматической очистки. Четыре команды очистки диска выбираются по одной — выбор одной команды снимает отметку с остальных, поскольку все они запускают один и тот же инструмент.
- Удаление проблемных файлов: файл, который не удаляется с первой попытки, удаляется с помощью надежного удаления без использования драйверов — очищаются атрибуты «только для чтения», «скрытые», «системные», \\?\пути увеличенной длины, выполняется операция NTFS POSIX unlink, которая удаляет файлы, которые приложение все еще удерживает открытыми, а также берутся за права собственности и сбрасываются разрешения для тех немногих файлов, которые сопротивляются удалению — таким образом, освобождается гораздо больше найденных файлов. Права резервного копирования/восстановления, которыми уже обладает администратор, включаются, поэтому файлы с заблокированными разрешениями удаляются напрямую; файл, все еще удерживаемый запущенной службой Windows, планируется удалить при следующем перезапуске, а не оставлять как «доступ запрещен». При этом не завершаются процессы и не происходит принудительный перезапуск во время очистки.
- Файлы удаляются параллельно (примерно в 3,5 раза быстрее на SSD в нашем тесте). Файл, удерживаемый обычной программой, отправляется в список «Удалить ». Файл, хранящийся только в Windows или службе Windows, планируется удалить при следующем перезапуске; все такие файлы отображаются после очистки, а в карточке результатов и журнале очистки отображается количество файлов, ожидающих удаления, с кнопкой « Перезапустить сейчас» .
- Безопасное удаление (уничтожение): опция в настройках перезаписывает файлы перед их удалением, поэтому их невозможно восстановить. Она учитывает особенности SSD (дополнительные проходы пропускаются на твердотельных накопителях, где они не могут попасть в одни и те же ячейки и вызывают только износ; TRIM отбрасывает блоки после удаления), использует криптографический генератор случайных чисел, перезаписывает каждый поток данных, включая альтернативные потоки данных , никогда не переходит по символическим ссылкам, принудительно записывает данные на диск при каждом проходе и удаляет имя и размер файла перед удалением.
- Режимы: Выкл., Автоматический (с учетом SSD), 1 / 3 (DoD 5220.22-M) / 7 проходов. Во время работы функции в главном окне отображается зеленая надпись « Уничтожение и удаление» в разделе состояния сканирования (рядом со статусом «Запуск/Автоматическая очистка») с указанием настройки и количества проходов на диске C:, а в журнале очистки отображается информация о каждом местоположении как «Уничтожено и очищено».
Здоровье системы (DISM и SFC)- Без командных окон: DISM и SFC запускаются внутри приложения с отображением хода выполнения в реальном времени.
- Панели результатов: Анализ хранилища компонентов, состояние хранилища компонентов и проверка системных файлов отображаются в виде цветовых панелей (зеленый цвет означает исправность) с подробными пояснениями.
- Восстановление по запросу: Установите флажок «Запускать во время очистки» на панели, чтобы очистить хранилище компонентов (WinSxS), восстановить образ Windows ( /RestoreHealth) или восстановить системные файлы ( sfc /scannow) в рамках очистки.
Проверка безопасности- Обнаруживает небезопасные настройки Windows: проверяет более 50 параметров, которые ослабляют ваш ПК — отключены UAC или брандмауэр Windows, нет активного антивируса, Defender отключен политикой или с исключением целых дисков, SmartScreen отключен, автозапуск включен для USB-накопителей , автозапуск, SMB 1.0, удаленный рабочий стол без аутентификации на сетевом уровне, отключено обновление Windows, включена гостевая учетная запись, заблокирован диспетчер задач, бэкдоры на экране входа в систему, запущены все макросы Office и многое другое.
- Уровни риска: Каждый обнаруженный признак отмечен как ВЫСОКИЙ, СРЕДНИЙ или НИЗКИЙ с объяснением, почему это важно.
- Исправление и отмена в один клик: отметьте найденные изменения и нажмите «Исправить выбранное».
- Предыдущие значения сначала сохраняются в резервной копии, поэтому каждое исправление можно отменить.
- Доступно в разделе «Утилиты» и в качестве опции основного сканирования, с уведомлением, когда автоматическое сканирование обнаружит параметры высокого риска.
Одно сканирование, каждая проверка- После сканирования папок выполняются шаги сканирования: Правила брандмауэра , Ярлыки , Параметры безопасности , Дубликаты файлов и Большие файлы , каждый из которых имеет свою собственную панель результатов над результатами сканирования (зеленый цвет означает, что ничего не найдено).
- Во время выполнения шага кнопка «Очистить» превращается в «Отмена» , на главном экране отображается ход выполнения, кнопка «Показать статус» открывает инструмент, а ✕ пропускает шаг.
- Ничего не изменяется автоматически — удаляйте правила, исправляйте ярлыки, корректируйте настройки или просматривайте дубликаты прямо из панелей.
- Окно «Найденные файлы»: В верхней части результатов отображается карточка «Найденные файлы», показывающая количество найденных файлов и их размер. Она открывает список в отдельном окне с кнопками «Выбрать все» / «Снять выделение со всех», полем поиска по именам файлов и папок, а также контекстным меню, позволяющим открыть папку, скопировать ее путь или всегда пропускать ее.
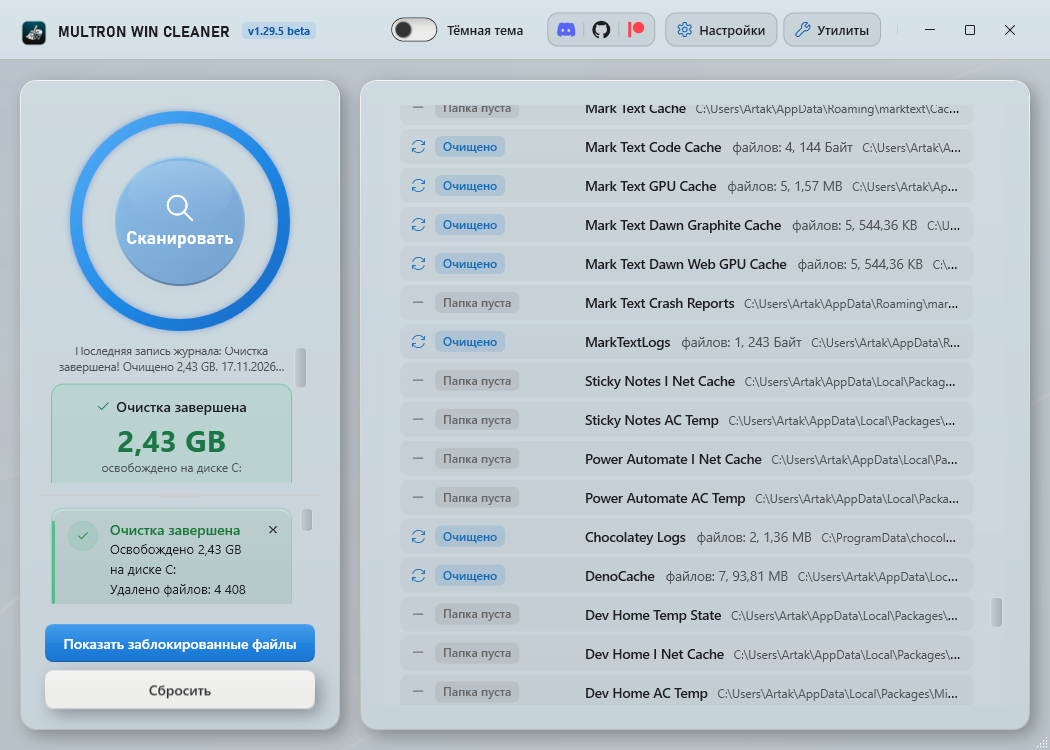
- Четкие результаты: в карточке результатов сканирования отображается размер файлов, которые можно очистить, в карточке результатов очистки — освобожденное место на диске, а в журналах сканирования и очистки каждый элемент отображается с цветным значком состояния, его читаемым именем и путем. Список экспорта сохраняет списки найденных файлов, поиска больших файлов и сканирования на вредоносное ПО в виде CSV-файлов.
Автоматическая очистка- Гибкий график: каждые X минут, ежедневно, еженедельно или по желанию, с заданным временным диапазоном и возможностью выбора недель месяца .
- Условия выполнения: Ожидает, когда процессор занят или компьютер используется, и никогда не прерывает сканирование или очистку, начатые вами самостоятельно.
- Очистка при запуске: сканирование или сканирование и очистка при запуске Windows.
- Краткий обзор состояния: Зеленые индикаторы состояния в главном окне показывают, когда включена автоматическая или запускаемая очистка, а также когда будет выполнен следующий запуск.
- Уведомления: В правом нижнем углу отображаются уведомления о завершенных автоматических запусках, дубликатах файлов и предупреждениях системы безопасности.
Сканер вредоносных программ и карантин- Облачный движок: проверка файлов осуществляется в облаке с помощью движка viruskov.com OPEN-EDR по зашифрованному TLS-соединению.
- Движок с открытым исходным кодом: движок сканирования и облачный сервер сканирования являются проектами с открытым исходным кодом и находятся в репозитории HydraDragonAntivirus : движок находится в папке OpenEDR/openedr_static, а сервер, с которым взаимодействует приложение, — в папке OpenEDR/multron_server_rs.
- Шесть типов сканирования: быстрое сканирование проверяет места, где обычно скрываются вредоносные программы, полное сканирование всех жестких дисков и выборочное сканирование папок и дисков, которые вы выбираете в отдельном окне. Сканирование запущенных приложений проверяет только программы, работающие в данный момент, сканирование запущенных приложений и автозагрузки добавляет все, что запускается при загрузке Windows, а критическое сканирование добавляет к этому критически важные системные и временные папки. После основного сканирования системы также может автоматически запускаться сканирование на наличие вредоносных программ.
- Быстрое сканирование охватывает критически важные места: запущенные программы и все загруженные ими модули (DLL), элементы автозагрузки, службы и драйверы , запланированные задачи , Winlogon Shell/ Userinit, AppInit_DLLs, параметры выполнения файлов образов Debugger, ключи RunOnceExактивной установки и политики Run(включая файлы, указанные в командной строке, например rundll32 C:\x\a.dll), верхний уровень Windows, System32, System32\driversи SysWOW64, два уровня AppData, LocalAppData, ProgramDataи общедоступная папка, а также папки «Загрузки», «Рабочий стол» и временные папки.
- Конфиденциальность прежде всего: по умолчанию отправляются только программы, скрипты, установщики и ярлыки ( .exe, .dll, .ps1, .bat, .msi, ...); документы Office с макросами, архивами и PDF-файлами можно добавить в поле «Только эти типы файлов », каждое со своим собственным полем, и по умолчанию эта функция отключена; 95 расширений также можно включать или выключать по одному; личные файлы, такие как фотографии и документы, никогда не загружаются, пока этот фильтр включен. Для каждого файла путь к его папке отправляется в двух формах: сокращенная форма, в которой ваша папка пользователя и другие стандартные папки Windows заменяются заполнителями, такими как или , и полный путь, как он есть на вашем ПК, включая ваше имя пользователя Windows, чтобы можно было различать несколько профилей пользователей на одном компьютере. Полный путь виден только аналитикам viruskov.com. Лицензионное соглашение подробно объясняет, что именно отправляется перед первым сканированием облака; приложение загружает его непосредственно из этого репозитория, и вы также можете прочитать его здесь: Лицензионное соглашение на сканирование вредоносных программ в облаке ..lnk%USERPROFILE%\Downloads%APPDATA%
- Загрузка с использованием хеширования: для файлов, которые сервер уже знает, ответ определяется с помощью хеша SHA-256 без загрузки; остальные файлы сжимаются перед загрузкой, если это позволяет сэкономить место.
Статус облачного сервера: Кнопка рядом с замком в строке заголовка окна сканирования вредоносных программ в режиме реального времени показывает, находится ли облачный сервер в сети и какова его задержка. Когда сервер недоступен, находится на техническом обслуживании или обновляется, цветная полоса отображает это, и сканирование откладывается до тех пор, пока сервер не возобновит работу. Эту кнопку можно отключить в настройках сканирования вредоносных программ.
- Повторное сканирование и пометка «Возможно, чистый»: любой результат можно повторно просканировать без сохранения результата на сервере. Файлы, практически идентичные проверенному чистому файлу, помечаются как «Возможно, чистый».
- Самостоятельное переподключение: если соединение обрывается, например, во время перезапуска сервера, сканирование ожидает и переподключается вместо того, чтобы завершиться с ошибкой.
- Сканирование по щелчку правой кнопкой мыши: Дополнительная опция «Сканировать с помощью Multron Malware Scan» в контекстном меню проводника для файлов, папок и дисков, а также «Отправить в > Multron Malware Scan» для одновременного сканирования нескольких элементов. Работает, пока приложение запущено в фоновом режиме.
Менеджер карантина: подозрительные или выбранные пользователем файлы могут быть безопасно изолированы в локальное карантинное хранилище с полными метаданными (путь к источнику, SHA-256, размер, метка угрозы, метка времени). Помещенные в карантин файлы сжимаются и шифруются с помощью AES-256, поэтому они не могут быть запущены, и перед восстановлением проверяются на соответствие их SHA-256. Их можно экспортировать в ZIP-архив, защищенный паролем infected. Карантин открывается в отдельном окне.
- Восстановление/удаление: Файлы, помещенные в карантин, можно в любое время восстановить в исходное местоположение, удалить по отдельности или очистить сразу все файлы.
- Вы сами решаете, что будет удалено: когда при очистке обнаруживаются вредоносные файлы после последнего сканирования, программа выводит их список и запрашивает подтверждение перед удалением. Автоматическая очистка и очистка при запуске системы никогда их не удаляют.
- Действия для каждого файла: рядом с каждым результатом есть выпадающее меню «Действие» — «Без действия», «Поместить в карантин», «Удалить», «Дезинфицировать» или «Удалить из корневого каталога» — таким образом, вы сами решаете, что делать с каждым файлом, как в обычном антивирусе. Для обнаруженных файлов по умолчанию применяется выбранное вами действие (по умолчанию — «Поместить в карантин»). Используйте «Установить все на…» , чтобы применить одно действие ко всему списку, после чего зеленая кнопка «Применить действия» запустит их все одновременно; элементы управления действиями останутся отключенными до завершения сканирования. Удаление файлов принудительно закрывает все программы, запущенные с этих файлов, при этом системные процессы Windows остаются нетронутыми.
- Дезинфекция (восстановление исходного файла): Чтобы удалить чистый файл, который позже был заражен вирусом , щелкните правой кнопкой мыши > Дезинфекция. Это отправит файл на облачный сервер, который удалит вирус и вернет восстановленный оригинал; зараженный оригинал хранится в карантине в качестве резервной копии. Сервер определяет для каждого файла, является ли он восстанавливаемым заражением — файл, который сам по себе является вредоносным ПО, не может быть дезинфицирован, и приложение предложит удалить его. Вся дезинфекция выполняется на сервере, а не на вашем компьютере.
- Удаление в корневом каталоге: Щелчок правой кнопкой мыши > Удалить в корневом каталоге удаляет файл, а также ищет другие копии угрозы (идентичные файлы в других местах на диске) и ее след автозапуска, удаляя и его, чтобы угроза не могла вернуться после перезагрузки. След охватывает ключи реестра Run/ RunOnce/ RunServices/policy Run(для каждого пользователя и 32/64-битных систем), Winlogon Userinit/Shell (вредоносный токен удаляется, а реальная оболочка сохраняется), AppInit_DLLsперехват параметров выполнения файлов образов , Debuggerслужбы , чей ImagePath/ ServiceDllуказывает на угрозу (остановлены и удалены), ярлыки папки автозагрузки и запланированные задачи .
- Сканирование облака в пакетном режиме: файлы больше не проверяются по одному. Сначала каждый целевой файл локально параллельно считывается с помощью SHA-256 и энтропии за одно чтение; затем данные считывания отправляются на сервер пакетами до 512 файлов в сообщении, в соответствии с собственным лимитом сервера, и загружаются только те файлы, которые облако никогда не видело. Тысячи известных файлов обрабатываются за считанные секунды. Считывание отпечатков и проверка перекрываются (отпечатки отправляются, пока остальная часть диска еще хешируется), и идентичные файлы проверяются только один раз. Некоторые соединения проверяют только отпечатки, в то время как другие загружают неизвестные файлы, и неизвестные файлы загружаются сначала в порядке убывания размера, поэтому ожидающие загрузки никогда не задерживают проверки. Сбор файлов, считывание отпечатков и проверка выполняются одновременно.
- Кэш отпечатков: файлы, размер и время изменения которых не изменились с момента последнего сканирования, не считываются повторно — вместо этого отправляется их сохраненный SHA-256 (сервер по-прежнему проверяет каждый файл), что значительно ускоряет повторное сканирование. Можно отключить.
- Параллельные соединения и сжатие: Неизвестные файлы загружаются через 1–8 параллельных соединений (по умолчанию 4), а при необходимости сжимаются с помощью Brotli для медленных каналов. Эти параметры производительности находятся рядом с другими настройками сканирования.
- Просмотр загрузки в реальном времени: сканирование выполняется в главном окне, а не в отдельном окне прогресса. Пока отображается список дисков, заголовок гласит: « Сбор файлов: найдено N в M папках »; строка состояния показывает, сколько файлов было найдено, идентифицировано, обработано облаком и все еще ожидает.
- Под индикатором выполнения отображаются «Сканировано», «Угрозы» (щелкните по нему, чтобы открыть найденные угрозы в отдельном окне), «Загружено», «Затрачено» и «Осталось», а также прокручиваемый список действий сканирования : каждый неизвестный файл, отправленный в облако, получает свою собственную строку с увеличивающейся зеленой заливкой, скоростью загрузки, коэффициентом сжатия, «Классификация в облаке сканирования...», вердиктом и ссылкой «Отмена», которая пропускает только этот файл, а также пропущенные файлы, файлы, которые не удалось прочитать, и угрозы. Кнопки фильтра с подсчетом ( Загрузки, Угрозы,
- Пропущенные, Ошибки ) и поле поиска сужают список, а «Показать все » сбрасывает его. Список результатов с действиями для каждого файла появляется после завершения сканирования и имеет свои собственные кнопки фильтра и поиска. Окно сканирования на вредоносное ПО отображает тот же вид синхронно. Дополнительная иконка в системном трее (по умолчанию отключена) позволяет продолжать сканирование в трее после закрытия окна; значок в его углу вращается во время сканирования, затем становится красным при обнаружении угроз, желтым при обнаружении подозрительных файлов или синим, если ничего не найдено, а кнопка на панели задач отображается в режиме реального времени и становится красной при обнаружении угрозы.
- После сканирования: в начале сканирования главное окно прокручивается до карточки вредоносного ПО, а по завершении сканирования без обнаружения угроз возвращается в начало. Если угрозы обнаружены, красная полоса отображает список обнаруженных угроз на каждом этапе и предлагает перейти к началу страницы .
- Требуется перезапуск, отображается четко: если заблокированную угрозу можно удалить только при следующем перезапуске, в окне сканирования вредоносных программ отображается выделенная панель «Требуется перезапуск» с соответствующими файлами, а на главном экране также появляется предупреждение о необходимости перезапуска, для каждого файла есть кнопка « Перезапустить сейчас ».
- Предварительная локальная упаковка: энтропия Шеннона для каждого сканируемого файла измеряется локально, поэтому упакованные или зашифрованные исполняемые файлы помечаются ( entropy ≥ 7.2 / 8) даже если облачное решение положительное — это быстрая эвристика, не требующая загрузки. Значение и примечание «вероятно упаковано» отображаются в подробностях файла.
- Проверка на руткиты (скрытые процессы): Кнопка «Проверка на руткиты» выполняет сравнение данных без драйверов — обычный список процессов против прямого запроса идентификатора каждого процесса — для выявления процессов, скрытых руткитом пользовательского режима, с двойным проходом для исключения процессов, которые просто запускались или завершались. Руткиту режима ядра по-прежнему требуется подписанный драйвер, и он недоступен для проверки в пользовательском режиме, о чем приложение ясно указывает.
- Усиленное удаление: файлы, которые не поддаются обычному удалению, удаляются с помощью поэтапных методов, не требующих установки драйверов: очистка атрибутов, удаление файла в соответствии с семантикой NTFS POSIX (удаляет файл, даже если он открыт или заблокирован), \\?\удаление путей увеличенной длины (для слишком длинных имен и имен с точками или пробелами в конце), закрытие процессов, блокирующих файл, получение прав собственности и сброс разрешений (удаление любых записей Deny, добавленных вредоносным ПО), удаление с SYSTEMпомощью Sysinternals PsExec и, наконец, планирование удаления при следующем перезапуске.
История удалений: файл, помещенный в карантин или удаленный, остается в результатах поиска с пометкой «Удалено пользователем» / «Помещено в карантин пользователем» с указанием времени; дважды щелкните строку, чтобы просмотреть полную информацию, название угрозы, SHA-256 и предпринятые действия.
- Ход удаления: При удалении или помещении угроз в карантин открывается окно с отображением хода выполнения, в котором отображается текущий файл, выполняемый шаг (закрытие программ, получение прав доступа, планирование удаления при перезагрузке и т. д.), счетчики удаленных файлов, файлов, удаленных при перезагрузке, и файлов, удаление которых не удалось, подробный список всех шагов и кнопка «Стоп».
- Журналы сканирования: Каждое сканирование записывает в журнал свои настройки, все угрозы и подозрительные файлы, файлы, которые не удалось проверить, разрывы соединения и сводку; в него добавляются удаления, действия по помещению в карантин и повторные сканирования. В окне «Журналы сканирования» отображается список журналов рядом с остальными. Журналы можно экспортировать в текстовые файлы или в один ZIP-архив.
- Автономный режим: отключает все онлайн-функции, включая сканирование в облаке, если вы не хотите, чтобы приложение подключалось к интернету.
Сканирование МРТ Microsoft- Встроенный сканер Windows: в группе «Сканирование на вредоносное ПО» на главном экране есть опция «Сканирование Microsoft MRT» , которая выполняет сканирование с помощью инструмента удаления вредоносных программ (MALDI- ROT), устанавливаемого Центром обновления Windows на каждый компьютер. По умолчаниюMRT.exe он отключен ; включите его, чтобы выполнить быстрое сканирование , или выберите полное сканирование , которое проверит все жесткие диски.
- Запуск в скрытом режиме, отображение прогресса на главном экране: MRT работает без собственного окна ( MRT.exe /Q). Его прогресс отображается на главном индикаторе выполнения и в панели результатов обнаружения вредоносного ПО, а кнопка «Очистить» во время работы программы превращается в «Отмена» .
- Оба сканера, один за другим: Если также выбрано сканирование вредоносных программ Multron Malware Scan Cloud, сначала запускается MRT, а затем облачное сканирование. Результаты обоих сканеров отображаются вместе на одной панели результатов обнаружения вредоносных программ, и в каждой строке указано, какой сканер обнаружил проблему: Microsoft MRT или Multron Cloud .
- Сначала проверка, затем удаление: по умолчанию MRT сообщает только о найденном ( /N). Результаты MRT показывают обнаруженные вредоносные программы и полный отчет о сканировании mrt.log, а функция «Удалить с помощью MRT» выполняет повторное сканирование и позволяет MRT удалить вредоносное ПО. Установите флажок «
- Удалить обнаруженное вредоносное ПО немедленно» , чтобы MRT выполнил очистку во время сканирования.
Работает в автономном режиме: MRT не требует подключения к интернету, поэтому продолжает работать в автономном режиме.
- Только при наличии: если MRT.exeэта опция отсутствует на компьютере, она скрыта, и группа поясняет, что её устанавливает Центр обновления Windows.
Управление заблокированными файлами и процессами- Обнаружение блокировок в реальном времени: динамически отображает блокировки файлов, показывая имя активного блокирующего процесса, идентификатор процесса (PID) и абсолютный путь к файлу.
- Принудительная разблокировка и удаление: завершает работу только тех процессов, которые удерживают файл (системные процессы защищены), и повторяет попытку удаления.
- Завершение работы программы для заблокированных файлов: После очистки программа Kill сначала пытается выполнить принудительное удаление всех заблокированных файлов, не закрывая ничего; программы, отвечающие за закрытие файлов, закрываются только после их блокировки (каждый файл один раз вместе со своими дочерними процессами). Системные процессы Windows и службы Windows (TrustedInstaller, TiWorker, VMware Tools...) никогда не закрываются — вместо этого их файлы удаляются при следующем перезапуске.
- Окно «Заблокированные файлы»: отображает список всех заблокированных файлов и программ, которые их удерживают, сгруппированных по категориям очистки, с двумя полями поиска и кнопками «Выбрать все» / «Снять выделение со всех» .
- Очистить журнал завершенных процессов: каждый этап завершения процесса отображается в отдельной строке со значком — программа закрыта, файл удален, служба Windows пропущена, файл удален при следующей перезагрузке — именем файла с папкой под ним и сводной карточкой в конце. Карточка «Завершение процесса!» предупреждает кнопкой «Перезагрузить сейчас» , когда файлы ожидают перезагрузки.
- Диспетчер операций загрузки: открывается из Диспетчера автозагрузки. Файлы и папки можно удалять, перемещать или переименовывать при следующей перезагрузке, можно очистить папку, а также запланировать запуск программы, выполнение собственной команды, SFC, DISM, очистку временных файлов, очистку кэша Центра обновления Windows, сброс сети или очистку корзины. Удаление элемента из списка отменяет его, и системные расположения защищены.
Управление системой и запуском- Диспетчер автозагрузки: проверяет все места автозагрузки этого ПК: реестр, папки автозагрузки, запланированные задачи, службы, драйверы, приложения из магазина, Winlogon, политики, сценарии входа в систему, расширения проводника, системные поставщики и события WMI. Конфиденциальные элементы можно отключить после ответа «Да/Нет» и включить позже. Отключенные элементы не влияют на автозагрузку.
- Startup Sentinel: Предоставляет уведомления в режиме реального времени всякий раз, когда недавно установленное приложение регистрирует запись при загрузке, обычно менее чем за секунду.
- Средство очистки правил брандмауэра: сканирует и удаляет неработающие правила брандмауэра Windows, указывающие на программы, которые больше не существуют.
- Программа для исправления ярлыков: находит ярлыки на рабочем столе и в меню «Пуск» для отсутствующих программ, восстанавливает те, чья программа переместилась в папку с новой версией, а остальные перемещает в корзину.
- Оптимизация системы: Два профиля — для старых систем приостанавливает работу выбранных служб, для новых систем применяет настройки производительности (план электропитания, игровой режим, приоритеты, более быстрое меню и многое другое). Настройки применяются повторно при запуске, каждое действие отображается в журнале активности, а функция «Отменить» восстанавливает предыдущие значения.
Фоновое сканирование и уведомления- Запуск при старте системы и запланированное сканирование: приложение может запускаться при наличии Windows в системном трее (без запроса UAC) и автоматически сканировать или очищать систему.
- Результаты сканирования: небезопасные настройки Windows, неработающие правила брандмауэра, неработающие ярлыки, дубликаты файлов, забытые большие файлы и результаты сканирования на вредоносное ПО перечислены выше результатов сканирования. Ничего не изменится, пока вы не подтвердите.
- Практические уведомления: Уведомление сообщает о том, что было обнаружено, с кнопкой для открытия подробной информации. Его значок и цвет соответствуют результату, и когда сканирование на наличие вредоносных программ обнаруживает угрозы, сразу после завершения сканирования появляется красное уведомление.
- На ваш выбор: каждый тип уведомлений можно включить или выключить, а уведомления могут отображаться в любом углу экрана, выстроенными в ряд или расположенными друг над другом.
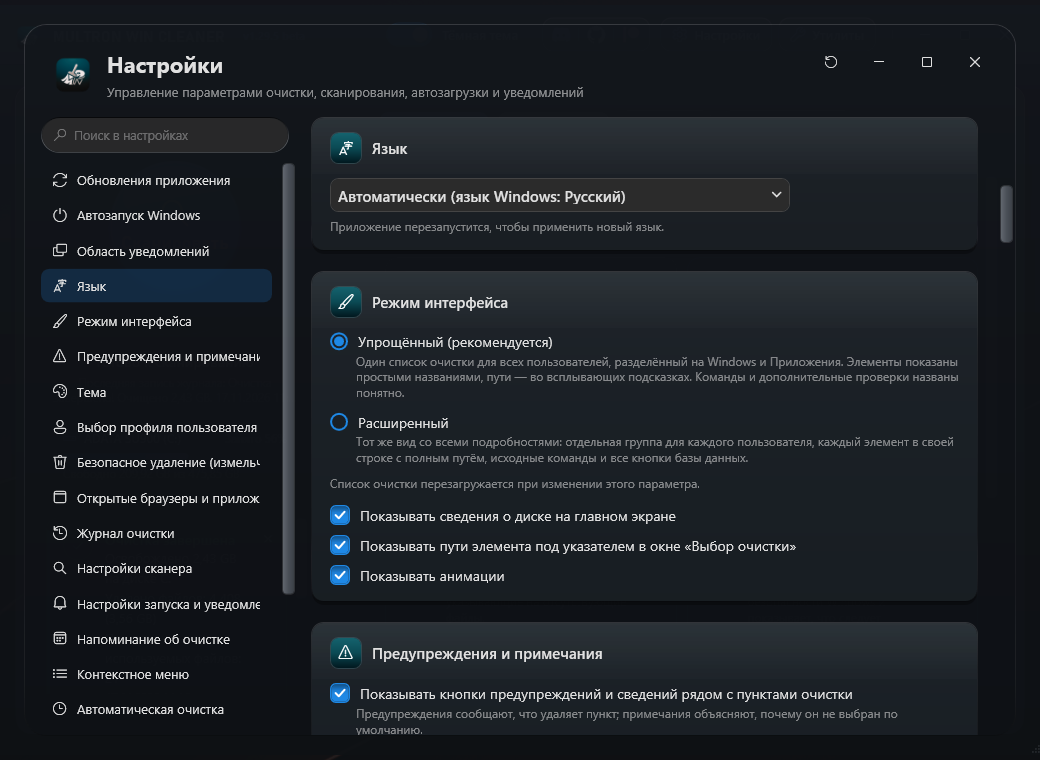
Напоминание об очистке: Если сканирование или очистка не запускаются в фоновом режиме в течение 30 дней, появляется напоминание. Вы можете отключить его или установить количество дней и частоту повторения в настройках.
- Сообщения на главном экране: результаты очистки, удаленные вредоносные программы, удаленные дубликаты, правила брандмауэра, исправленные ярлыки и настройки безопасности, а также сканирование на вредоносное ПО остаются на главном экране в виде карточек до тех пор, пока вы их не закроете, в том числе после перезагрузки.
- Высоту или высоту области можно регулировать с помощью ползунка над ней.
- В системном трее и на панели задач: значок в системном трее отображает небольшой вращающийся индикатор во время сканирования или очистки, а затем цветной значок с результатом; кнопка на панели задач заполняется индикатором выполнения Windows. В контекстных меню, вызываемых щелчком правой кнопки мыши, отображаются запущенные утилиты с кнопками «Показать» и «Закрыть» .
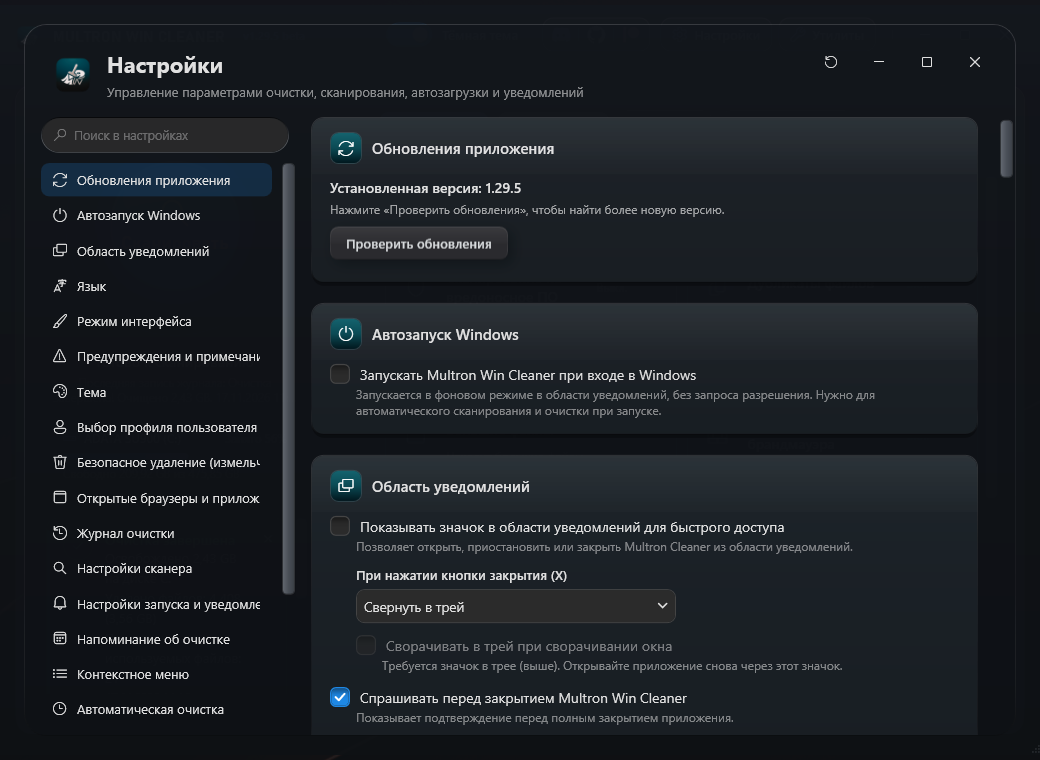
- Как закрыть приложение: приложение спрашивает разрешения перед полным закрытием (эту функцию можно отключить). При включенном значке в трее кнопка закрытия может скрыть приложение в трее, закрыть его или спрашивать разрешения каждый раз, а сворачивание приложения может скрыть его в трее.
- Журнал очистки: включен по умолчанию и сохраняется в папке программы. Очистка, завершение процессов и все уведомления могут записываться в один и тот же файл, а последняя запись отображается под кнопкой «Сканировать».
Портативная версия программы предоставлена разработчиком, не требует инсталляции на ПК. Скриншоты:
|
| [NNMClub.to]_Multron Windows Cleaner 1.29.5 beta + Portable.torrent |
Торрент:  |
Зарегистрирован |
Скачать
 |
| Зарегистрирован: |
17 Ноя 2026 10:33:13 |
| Размер: |
124 MB () |
| Рейтинг: |
(Голосов: 2)
|
| Поблагодарили: |
6 |
| Проверка: |
Оформление проверено модератором 17 Ноя 2026 11:31:08 |
|
|
Как cкачать · Как раздать · Правильно оформить · Поднять ратио!
|
|
|
|